پرووید
آموزش ریسک های امنیتی در هوش مصنوعی و یادگیری ماشین و دسته بندی حملات
آموزش ریسک های امنیتی در هوش مصنوعی و یادگیری ماشین و دسته بندی حملات با عنوان اصلی Security Risks in AI and Machine Learning Categorizing Attacks and Failure Modes یکی دیگر از آموزش های گروه آموزشی پرووید می باشد که در این قسمت آن را به شما معرفی می کنیم. در این دوره با مهم ترین ریسک های امنیتی سیستم های هوش مصنوعی و Machine Learning آشنا می شوید و یاد می گیرید این سیستم ها چگونه ممکن است در برابر حملات هدفمند یا خطاهای ناخواسته آسیب پذیر باشند. همچنین روش های مختلف حمله، چارچوب های امنیتی و اهداف اصلی حفاظت از سیستم های یادگیری ماشین را بررسی می کنید.
امنیت هوش مصنوعی و یادگیری ماشین چیست؟
امنیت هوش مصنوعی و یادگیری ماشین به مجموعه ای از اصول و روش ها گفته می شود که با هدف شناسایی، پیشگیری و مقابله با تهدیدهایی که سیستم های مبتنی بر AI و Machine Learning را تحت تأثیر قرار می دهند، به کار گرفته می شوند. این سیستم ها علاوه بر آسیب پذیری های رایج نرم افزاری، ممکن است در برابر دستکاری داده ها، ورودی های مخرب و سوءاستفاده از رفتار مدل نیز آسیب پذیر باشند.
برای درک بهتر امنیت این سیستم ها، باید بدانیم که هر مدل یادگیری ماشین چگونه ممکن است عملکرد نادرستی داشته باشد و چه عواملی باعث بروز این مشکلات می شوند. در این آموزش با مبانی امنیت AI، اهمیت محافظت از سیستم های هوشمند و تفاوت میان حملات عمدی و خطاهای ناخواسته آشنا می شوید. همچنین چارچوب های امنیتی Machine Learning و اهداف امنیتی CIA شامل محرمانگی، یکپارچگی و دسترس پذیری را بررسی می کنید.
انواع حملات امنیتی در هوش مصنوعی
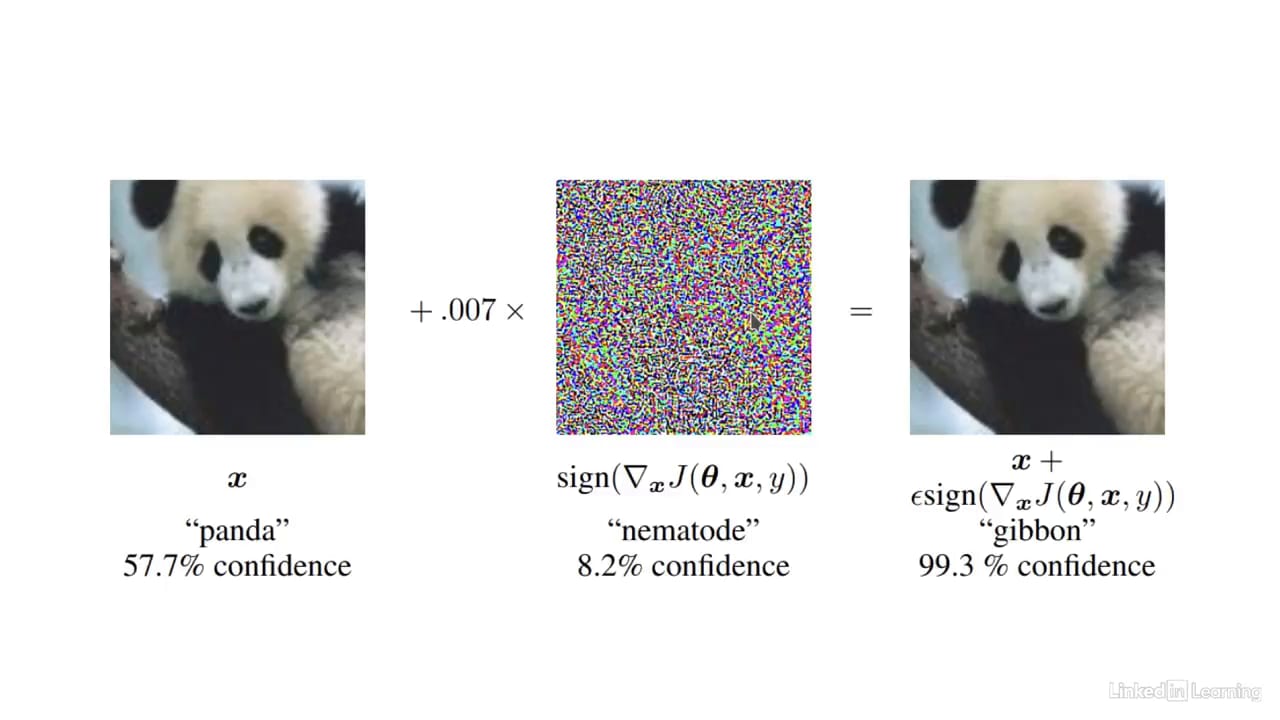
حملات امنیتی در AI روش های مختلفی دارند و هرکدام می توانند بخش متفاوتی از فرایند آموزش یا اجرای مدل را هدف قرار دهند. برای مثال، در Perturbation Attacks مهاجم با ایجاد تغییرات کوچک و هدفمند در ورودی ها تلاش می کند مدل را به پیش بینی اشتباه وادار کند. در Poisoning Attacks نیز داده های آموزشی دستکاری می شوند تا رفتار مدل در زمان استفاده تحت تأثیر قرار بگیرد.
در این دوره با انواع حملات هدفمند مانند Reprogramming، حملات مبتنی بر اشیای فیزیکی سه بعدی و Supply Chain Attacks آشنا می شوید. همچنین روش هایی مانند Model Inversion و System Manipulation را بررسی می کنید که می توانند اطلاعات یا رفتار داخلی سیستم را در معرض سوءاستفاده قرار دهند. شناخت این حملات به توسعه دهندگان کمک می کند نقاط ضعف احتمالی مدل های هوشمند را بهتر شناسایی کنند.
حملات سرقت مدل و استخراج اطلاعات در Machine Learning
یکی از موضوعات مهم در امنیت مدل های یادگیری ماشین، امکان استخراج اطلاعات حساس یا کپی برداری از مدل است. در حملات Membership Inference، مهاجم تلاش می کند تشخیص دهد آیا یک داده مشخص در مجموعه داده های آموزشی مدل حضور داشته است یا خیر. این مسئله می تواند حریم خصوصی افرادی را که اطلاعاتشان برای آموزش مدل استفاده شده است، تحت تأثیر قرار دهد.
در Model Stealing نیز هدف مهاجم ساخت مدلی مشابه مدل اصلی با استفاده از خروجی ها و پاسخ های آن است. علاوه بر این، Backdoor Attacks و سوءاستفاده از آسیب پذیری های موجود می توانند باعث شوند مدل در شرایط خاص رفتار مورد نظر مهاجم را اجرا کند. آشنایی با این تهدیدها برای افرادی که روی توسعه، آموزش و استقرار مدل های AI کار می کنند اهمیت زیادی دارد.
حملات Supply Chain و دستکاری سیستم های هوش مصنوعی
سیستم های هوش مصنوعی تنها از طریق ورودی های کاربر یا داده های آموزشی در معرض خطر قرار نمی گیرند. وابستگی های نرم افزاری، مدل های از پیش آموزش دیده، ابزارهای توسعه و سایر اجزای زنجیره تأمین نیز می توانند به نقطه ورود مهاجمان تبدیل شوند. در Supply Chain Attacks مهاجم یکی از این اجزا را هدف قرار می دهد تا امنیت کل سیستم را تحت تأثیر قرار دهد.
از سوی دیگر، System Manipulation می تواند رفتار یا عملکرد سیستم را به شکلی تغییر دهد که نتایج مورد انتظار تولید نشوند. حملات مبتنی بر اشیای فیزیکی سه بعدی نیز نشان می دهند که تهدیدهای AI محدود به محیط دیجیتال نیستند و ممکن است در دنیای واقعی نیز اتفاق بیفتند. درک این سناریوها به مهندسان کمک می کند امنیت را در تمام مراحل طراحی و استفاده از سیستم های هوشمند در نظر بگیرند.
خطاهای ناخواسته و ضعف های ذاتی در طراحی AI
تمام مشکلات امنیتی سیستم های هوش مصنوعی لزوماً نتیجه یک حمله عمدی نیستند. گاهی مدل به دلیل محدودیت های طراحی، تعریف نادرست اهداف یا نحوه ارزیابی عملکرد، رفتاری از خود نشان می دهد که با انتظار توسعه دهنده تفاوت دارد. این دسته از مشکلات با عنوان Unintentional Failure Modes شناخته می شوند و می توانند حتی بدون حضور مهاجم نیز باعث ایجاد نتایج نامطلوب شوند.
یکی از مفاهیم مهم در این زمینه Reward Hacking است. این مشکل زمانی رخ می دهد که سیستم هوشمند به جای دنبال کردن هدف واقعی، راهی برای بهینه سازی معیار پاداش پیدا می کند که از نظر فنی امتیاز بالایی دارد اما الزاماً نتیجه مطلوب را ایجاد نمی کند. شناخت این نوع ضعف ها به توسعه دهندگان کمک می کند اهداف، معیارهای ارزیابی و رفتار مدل های خود را با دقت بیشتری طراحی کنند.
چرا باید امنیت هوش مصنوعی را یاد بگیریم؟
با گسترش استفاده از AI و Machine Learning در نرم افزارها و سرویس های مختلف، شناخت ریسک های امنیتی این فناوری ها به یکی از مهارت های مهم برای توسعه دهندگان و مهندسان نرم افزار تبدیل شده است. یک مدل هوشمند ممکن است در برابر دستکاری ورودی، تغییر داده های آموزشی، افشای اطلاعات یا سوءاستفاده از خروجی های خود آسیب پذیر باشد. آشنایی با این تهدیدها کمک می کند امنیت از همان مراحل اولیه طراحی و توسعه در نظر گرفته شود.
این آموزش برای توسعه دهندگان نرم افزار، مهندسان Machine Learning، متخصصان AI، کارشناسان امنیت سایبری و افرادی مناسب است که می خواهند درک دقیق تری از نقاط ضعف سیستم های هوشمند داشته باشند. با مطالعه موضوعات این دوره می توانید انواع حملات عمدی و خطاهای ناخواسته را از یکدیگر تشخیص دهید و با چارچوب ها و مفاهیم پایه برای ارزیابی امنیت سیستم های یادگیری ماشین آشنا شوید.
سرفصل مطالب آموزش ویدئویی ریسک های امنیتی در هوش مصنوعی و یادگیری ماشین و دسته بندی حملات
فصل اول: مقدمه
- دغدغههای امنیتی در یادگیری ماشین
فصل دوم: مبانی هوش مصنوعی
- سیستمهای هوش مصنوعی چگونه ممکن است دچار خطا شوند و چگونه از آنها محافظت کنیم؟
- چرا امنیت هوش مصنوعی اهمیت دارد؟
- تفاوت حملات عمدی با حالتهای شکست ناخواسته
- چارچوبهای امنیتی یادگیری ماشین
- اهداف امنیتی در یادگیری ماشین (CIA)
فصل سوم: حملات و حالتهای شکست عمدی
- حملات مبتنی بر ایجاد تغییرات هدفمند (Perturbation Attacks) و ورودیهای مخرب
- حملات مسمومسازی (Poisoning Attacks)
- برنامهریزی مجدد (Reprogramming)
- اشیای خصمانه سهبعدی در دنیای فیزیکی
- حملات زنجیره تأمین (Supply Chain Attacks)
- وارونسازی مدل (Model Inversion)
- دستکاری سیستم
- استنتاج عضویت (Membership Inference) و سرقت مدل (Model Stealing)
- درهای پشتی (Backdoors) و سوءاستفاده از آسیبپذیریهای موجود
فصل چهارم: حالتهای شکست ناخواسته و ضعفهای ذاتی در طراحی
- دستکاری تابع پاداش (Reward Hacking)
محصولات مرتبط