پرووید
آموزش مبانی MLSecOps و ایمن سازی چرخه عمر هوش مصنوعی
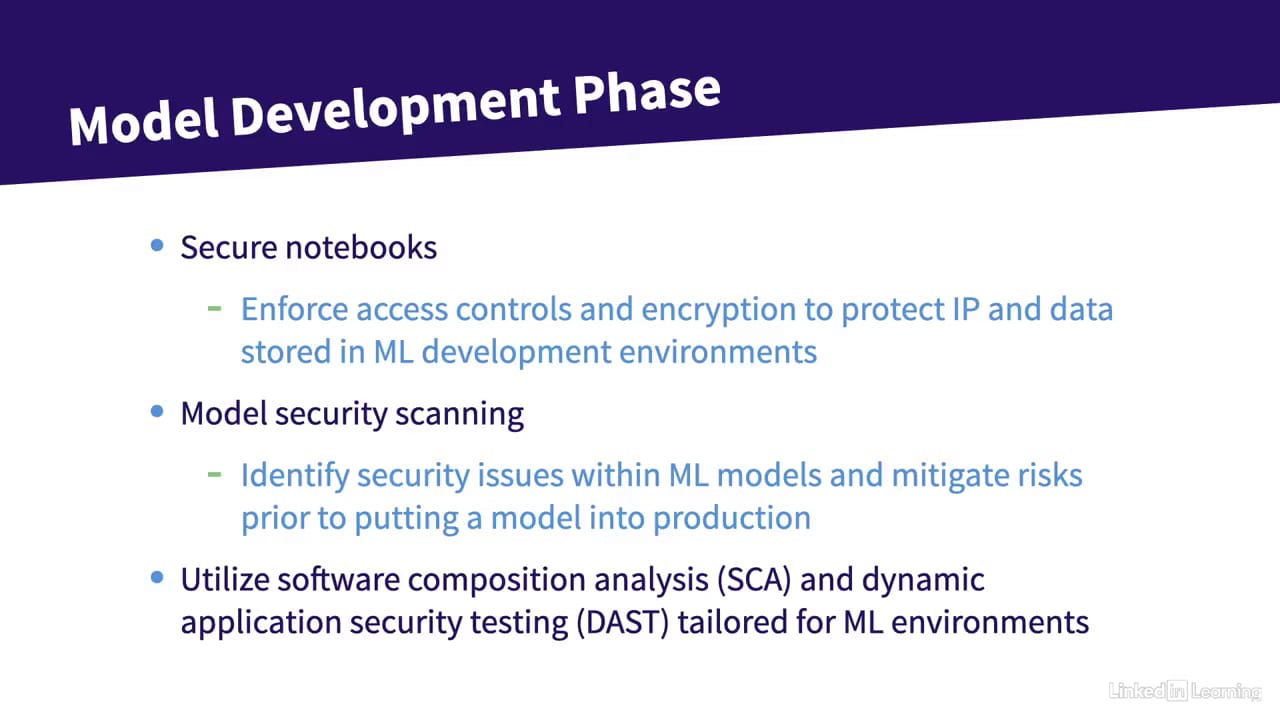
آموزش مبانی MLSecOps و ایمن سازی چرخه عمر هوش مصنوعی با عنوان اصلی Introduction to MLSecOps یکی دیگر از آموزش های گروه آموزشی پرووید می باشد که در این قسمت آن را به شما معرفی می کنیم. در این آموزش با مفهوم MLSecOps، اهمیت مدیریت ریسک در سیستم های هوش مصنوعی و چارچوب های تضمین امنیت آن ها آشنا می شوید. همچنین یاد می گیرید چگونه اصول امنیتی را در تمام مراحل چرخه عمر هوش مصنوعی به کار بگیرید، تیم های تخصصی تشکیل دهید و راهبردهای مناسبی برای ارزیابی ریسک و پاسخ به حوادث طراحی کنید.
MLSecOps چیست و چه کاربردی در امنیت هوش مصنوعی دارد؟
MLSecOps رویکردی برای ادغام اصول امنیتی در چرخه عمر سیستم های هوش مصنوعی و یادگیری ماشین است. همان طور که DevSecOps امنیت را به فرایند توسعه و استقرار نرم افزار اضافه می کند، MLSecOps نیز تلاش می کند امنیت را از مراحل اولیه طراحی و توسعه مدل های AI تا زمان استقرار و نظارت بر عملکرد آن ها در نظر بگیرد. این رویکرد به سازمان ها کمک می کند امنیت را به بخشی جدایی ناپذیر از فرایند توسعه و مدیریت سیستم های هوشمند تبدیل کنند.
یکی از موضوعات مهم در MLSecOps، شناخت ریسک های مرتبط با هوش مصنوعی و ایجاد سازوکارهای مناسب برای کنترل آن ها است. سازمان ها با آگاهی از تهدیدات احتمالی می توانند تصمیم های دقیق تری درباره امنیت مدل ها و داده های مورد استفاده بگیرند. در این مسیر، دسته بندی های مختلف تضمین امنیت و چارچوب MLSecOps نقش مهمی در ایجاد یک رویکرد ساختارمند برای مدیریت ریسک و ارزیابی امنیت سیستم های AI دارند.
چگونه چرخه عمر هوش مصنوعی را با MLSecOps ایمن کنیم؟
ایمن سازی چرخه عمر هوش مصنوعی به معنای توجه به امنیت در تمام مراحل توسعه و بهره برداری از مدل ها است. یکی از رویکردهای مهم در این زمینه، استفاده از چهار مرحله Map، Measure، Manage و Govern است. این مراحل به شناسایی سیستم ها و ریسک های مرتبط، اندازه گیری میزان تهدید، مدیریت مشکلات امنیتی و ایجاد سازوکارهای نظارتی کمک می کنند. با چنین رویکردی می توان امنیت را به صورت مستمر در فرایند توسعه و استفاده از مدل های یادگیری ماشین دنبال کرد.
در ادامه، با انواع مسیرهای حمله و آسیب پذیری های سیستم های AI و روش های Threat Modeling آشنا می شوید. همچنین یاد می گیرید چگونه مدل های تهدید متناسب با شرایط هر سیستم طراحی کنید و تحلیل تهدیدات را از دیدگاهی راهبردی انجام دهید. بررسی Adversarial Robustness، روش های افزایش مقاومت مدل در برابر حملات خصمانه و اصول استقرار امن مدل ها و نظارت بر آن ها نیز از موضوعات مهم این بخش هستند.
Threat Modeling و شناسایی آسیب پذیری های سیستم های AI
Threat Modeling یکی از روش های مهم برای شناسایی تهدیدات و آسیب پذیری های احتمالی پیش از وقوع حملات امنیتی است. در سیستم های هوش مصنوعی، این فرایند باید متناسب با ساختار مدل، داده های ورودی، نحوه پردازش اطلاعات و محیط استقرار طراحی شود. به همین دلیل، استفاده از مدل های تهدید اختصاصی اهمیت زیادی دارد. با تحلیل دقیق مسیرهای حمله می توان نقاط ضعف سیستم را شناسایی کرد و برای کاهش ریسک های امنیتی راهکارهای مناسبی در نظر گرفت.
تحلیل راهبردی تهدیدات نیز کمک می کند سازمان ها تنها به شناسایی آسیب پذیری های فنی محدود نشوند و پیامدهای احتمالی حملات را در سطح کل سیستم بررسی کنند. یکی دیگر از مفاهیم مهم در این زمینه، Adversarial Robustness یا مقاومت مدل در برابر ورودی های مخرب و دستکاری شده است. در کنار این موضوع، استقرار امن مدل و نظارت مستمر بر آن اهمیت دارد تا مشکلات امنیتی در محیط عملیاتی نیز شناسایی و مدیریت شوند.
نقش تیم MLSecOps در پیاده سازی امنیت هوش مصنوعی
پیاده سازی موفق MLSecOps تنها به ابزارها و فناوری های امنیتی وابسته نیست، بلکه به همکاری افراد و تیم های مختلف سازمان نیز نیاز دارد. مشخص بودن مسئولیت ها، تعیین نقش هر یک از اعضای تیم و ایجاد هماهنگی میان بخش های توسعه، عملیات و امنیت از عوامل مهم در این فرایند هستند. هرچه مالکیت مسئولیت های امنیتی شفاف تر باشد، سازمان بهتر می تواند تهدیدات مرتبط با سیستم های AI را شناسایی کرده و برای مدیریت آن ها اقدام کند.
در این آموزش با چارچوب Violet Teaming آشنا می شوید که رویکردی یکپارچه برای همکاری و هماهنگی در فعالیت های امنیتی ارائه می دهد. همچنین اهمیت همکاری بین تیمی و آموزش ذی نفعان مختلف در پیاده سازی MLSecOps بررسی می شود. توانمندسازی اعضای سازمان از طریق آموزش باعث می شود افراد با مسئولیت های خود در زمینه امنیت هوش مصنوعی آشنا شوند و بتوانند در شناسایی و مدیریت ریسک ها مشارکت مؤثرتری داشته باشند.
پیاده سازی MLSecOps، ارزیابی ریسک و پاسخ به حوادث هوش مصنوعی
برای پیاده سازی MLSecOps در یک سازمان، لازم نیست تمام فرایندهای موجود از ابتدا بازطراحی شوند. یکی از رویکردهای کاربردی، ادغام تدریجی اصول امنیتی در فرایندهای توسعه و عملیات فعلی است. این کار به سازمان کمک می کند بدون ایجاد تغییرات غیرضروری، فعالیت های مرتبط با امنیت هوش مصنوعی را به ساختارهای موجود اضافه کند. آشنایی با مراحل این فرایند و مبانی ارزیابی ریسک در سیستم های AI و ML، بخش مهمی از تدوین یک راهبرد امنیتی مؤثر است.
در کنار ارزیابی ریسک، سازمان ها باید برای مواجهه با حوادث امنیتی احتمالی نیز برنامه مشخصی داشته باشند. طراحی برنامه پاسخ به حوادث AI، انجام ممیزی های امنیتی، تهیه فهرست دارایی ها و بررسی زنجیره تأمین از موضوعات مهم در این زمینه هستند. مدیریت این موارد به سازمان کمک می کند دید بهتری نسبت به اجزای سیستم های هوش مصنوعی داشته باشد و در صورت بروز مشکل، اقدامات لازم را برای بررسی، کنترل و کاهش پیامدهای حادثه انجام دهد.
چرا یادگیری MLSecOps برای توسعه دهندگان و متخصصان AI اهمیت دارد؟
با گسترش استفاده از هوش مصنوعی در محصولات و فرایندهای سازمانی، توجه به امنیت مدل ها و زیرساخت های مرتبط با آن ها اهمیت بیشتری پیدا کرده است. توسعه یک مدل دقیق و کارآمد به تنهایی برای استفاده ایمن از آن کافی نیست؛ بلکه باید ریسک ها، آسیب پذیری ها و تهدیدات احتمالی در تمام مراحل چرخه عمر آن بررسی شوند. MLSecOps چارچوبی برای ایجاد این نگاه امنیت محور فراهم می کند و به سازمان ها کمک می کند فرایندهای توسعه و بهره برداری از AI را با رویکردی منسجم مدیریت کنند.
این آموزش برای توسعه دهندگان نرم افزار، مهندسان Machine Learning، متخصصان امنیت سایبری، مهندسان AI و افرادی که در طراحی یا مدیریت سیستم های هوشمند نقش دارند مناسب است. همچنین مدیران فنی، معماران نرم افزار و مسئولان امنیت اطلاعات می توانند با مفاهیم و راهبردهای مطرح شده در آن آشنایی بیشتری پیدا کنند. در مجموع، این دوره دیدگاهی جامع درباره MLSecOps و روش های محافظت از سیستم های هوش مصنوعی در دنیای مدرن ارائه می دهد.
سرفصل مطالب آموزش ویدئویی مبانی MLSecOps و ایمن سازی چرخه عمر هوش مصنوعی
فصل اول: مقدمه
- قدرت MLSecOps
فصل دوم: آشنایی با MLSecOps
- MLSecOps چیست؟
- مزایای آگاهی از ریسک های هوش مصنوعی در سازمان ها
- معرفی دسته بندی های اصلی تضمین امنیت در MLSecOps
- آشنایی با چارچوب MLSecOps
فصل سوم: استفاده از MLSecOps برای ایمن سازی چرخه عمر هوش مصنوعی
- شناسایی، اندازه گیری، مدیریت و راهبری
- مسیرهای حمله و آسیب پذیری های هوش مصنوعی
- مقدمه ای بر Threat Modeling برای سیستم های هوش مصنوعی
- طراحی مدل های تهدید اختصاصی
- تحلیل راهبردی تهدیدات
- تضمین مقاومت در برابر حملات خصمانه
- استقرار امن مدل و نظارت بر آن
فصل چهارم: تیم ایده آل MLSecOps
- تشکیل تیم، مالکیت مسئولیت ها و تعیین نقش ها
- آشنایی با چارچوب یکپارچه Violet Teaming
- تسهیل همکاری میان تیم ها برای پیاده سازی MLSecOps
- توانمندسازی ذی نفعان MLSecOps از طریق آموزش تیمی
فصل پنجم: پیاده سازی و راهبرد MLSecOps، ارزیابی ریسک و پاسخ به حوادث
- ادغام گام به گام MLSecOps در فرایندهای موجود
- مبانی ارزیابی ریسک و تضمین امنیت در AI/ML
- برنامه های پاسخ به حوادث هوش مصنوعی
- ممیزی، فهرست برداری و زنجیره تأمین
فصل ششم: جمع بندی
- تسلط بر MLSecOps و محافظت از هوش مصنوعی در عصر مدرن
محصولات مرتبط