 پرووید
آموزش امن سازی هوش مصنوعی مولد با Amazon Bedrock
آموزش امن سازی هوش مصنوعی مولد با Amazon Bedrock با عنوان اصلی Secure Generative AI with Amazon Bedrock یکی دیگر از آموزش های گروه آموزشی پرووید می باشد که در این قسمت آن را به شما معرفی می کنیم. در این دوره با اصول امنیت در هوش مصنوعی مولد (Generative AI) و چالش های اخلاقی مرتبط با توسعه این فناوری آشنا می شوید. همچنین یاد می گیرید چگونه با استفاده از Amazon Bedrock مدل های هوش مصنوعی مولد را ایمن سازی کنید، از داده ها محافظت کنید و امنیت شبکه، زیرساخت و فرایندهای استقرار را مدیریت کنید.
امنیت در هوش مصنوعی مولد چیست و چرا اهمیت دارد؟
هوش مصنوعی مولد می تواند محتوای متنی، تصاویر و انواع داده های جدید تولید کند؛ اما استفاده از این فناوری با چالش های امنیتی و اخلاقی مختلفی همراه است. حفاظت از داده های ورودی و خروجی، جلوگیری از سوءاستفاده از مدل ها و مدیریت دسترسی ها از جمله موضوعاتی هستند که هنگام توسعه برنامه های مبتنی بر Generative AI باید به آن ها توجه کرد.
در توسعه راهکارهای هوش مصنوعی مولد، امنیت نباید به مراحل پایانی پروژه موکول شود. شناخت مدل ها و تکنیک های Generative AI، بررسی سرویس های AWS و رعایت اصول اخلاقی در طراحی و پیاده سازی، به توسعه دهندگان کمک می کند برنامه هایی بسازند که در کنار قابلیت های هوشمند، ملاحظات امنیتی و حریم خصوصی را نیز در نظر می گیرند.
Amazon Bedrock چیست و چگونه از مدل های هوش مصنوعی محافظت می کند؟
Amazon Bedrock یکی از سرویس های AWS برای ساخت و توسعه برنامه های مبتنی بر هوش مصنوعی مولد است. این سرویس دسترسی به مجموعه ای از Foundation Models را فراهم می کند و امکاناتی مانند Knowledge Bases و Agents را در اختیار توسعه دهندگان قرار می دهد. آشنایی با قابلیت ها و گردش کار Amazon Bedrock به شما کمک می کند ساختار برنامه های مبتنی بر مدل های هوش مصنوعی را بهتر درک کنید.
در این آموزش با Datasets، Vector Embeddings و الگوهای معماری مبتنی بر Bedrock آشنا می شوید. همچنین نحوه کار با Dashboard این سرویس و یکپارچه سازی Foundation Models با کد برنامه را بررسی می کنید. این مباحث دید مناسبی درباره اجزای مختلف یک راهکار مبتنی بر Amazon Bedrock و نحوه استفاده از آن ها در پروژه های واقعی ایجاد می کنند.
امنیت شبکه و Guardrails در Amazon Bedrock
برقراری ارتباط امن میان کلاینت ها و سرویس های هوش مصنوعی یکی از بخش های مهم طراحی برنامه های مبتنی بر Generative AI است. توسعه دهندگان باید نحوه اتصال برنامه ها به Amazon Bedrock و مدیریت ارتباطات شبکه را بشناسند تا بتوانند دسترسی به مدل ها را به شکل مناسبی کنترل کنند و از ارتباطات غیرمجاز جلوگیری کنند.
یکی از قابلیت های مهم Amazon Bedrock، Guardrails است که برای اعمال محدودیت ها و کنترل رفتار مدل های هوش مصنوعی مورد استفاده قرار می گیرد. آشنایی با Guardrails به شما کمک می کند سیاست های مشخصی برای تعامل کاربران با مدل ها در نظر بگیرید و کنترل بیشتری بر ورودی ها و خروجی های برنامه های مبتنی بر هوش مصنوعی داشته باشید.
حفاظت از داده ها و امنیت مدل های Generative AI
امنیت مدل های هوش مصنوعی فقط به کنترل دسترسی محدود نمی شود. اطلاعاتی که در اختیار مدل قرار می گیرند نیز باید به شکل مناسبی محافظت شوند. حریم خصوصی داده ها، محل نگهداری و پردازش اطلاعات و الزامات مربوط به Data Localization از موضوعات مهمی هستند که در طراحی راهکارهای امن هوش مصنوعی باید مورد توجه قرار بگیرند.
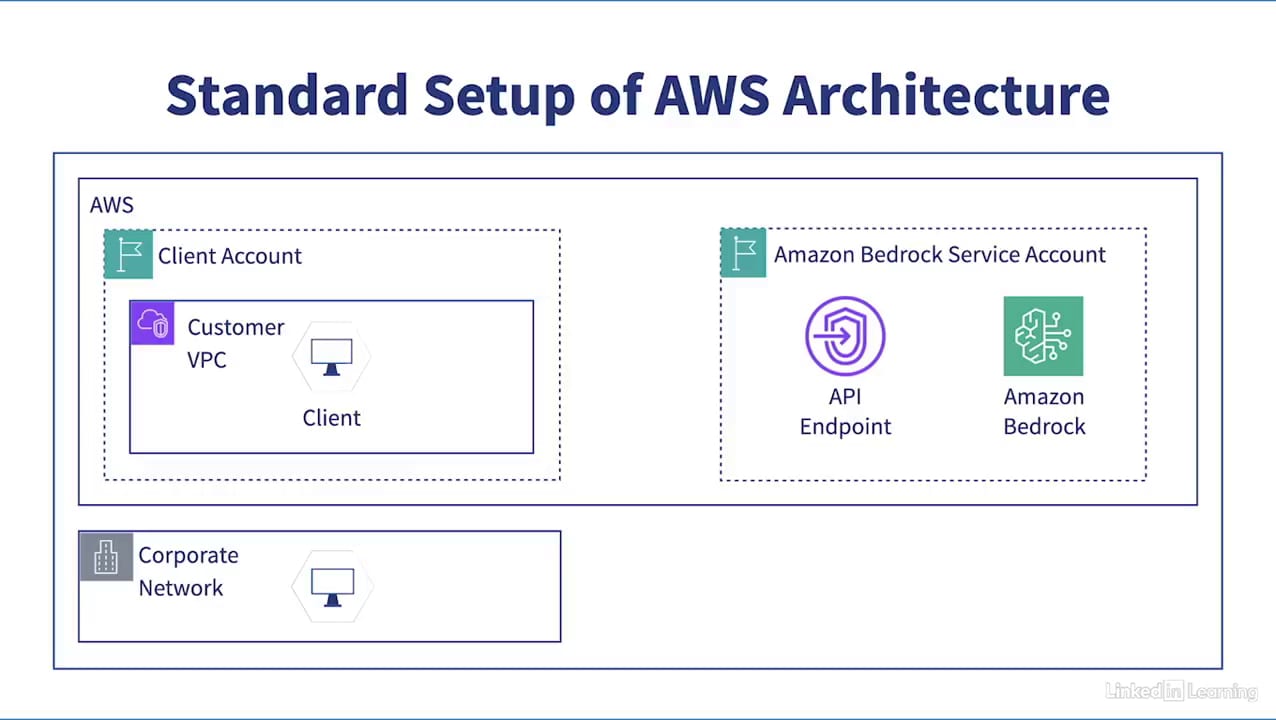
در این بخش با مفاهیم Data in Transit و Data at Rest آشنا می شوید. این دو مفهوم به حفاظت از داده ها هنگام انتقال در شبکه و هنگام ذخیره سازی اشاره دارند. همچنین موضوع استفاده صحیح و سوءاستفاده از مدل های Generative AI و تعیین محدوده امنیتی (Security Scoping) بررسی می شود تا بتوانید تهدیدهای احتمالی را بهتر شناسایی و مدیریت کنید.
امنیت جریان داده ها و مدیریت Multi-Tenancy
در معماری برنامه های مبتنی بر هوش مصنوعی، نحوه جداسازی داده ها و منابع میان کاربران و مشتریان مختلف اهمیت زیادی دارد. معماری Single-Tenancy و Multi-Tenancy دو رویکرد متفاوت برای مدیریت این جداسازی هستند. انتخاب میان این دو معماری می تواند بر نحوه پردازش درخواست ها، مدیریت منابع و طراحی زیرساخت امنیتی برنامه تأثیر بگذارد.
در این آموزش با Multi-Tenancy Inference و Single-Tenancy Inference آشنا می شوید و تفاوت این رویکردها را بررسی می کنید. همچنین موضوع Model Fine-Tuning مطرح می شود که امکان تنظیم و سازگار کردن مدل های موجود با نیازهای مشخص را فراهم می کند. درک این مفاهیم برای طراحی جریان داده های امن و انتخاب معماری مناسب در پروژه های Generative AI ضروری است.
استقرار امن مدل های هوش مصنوعی با SageMaker و Amazon EKS
پس از آماده سازی مدل، نحوه استقرار آن در زیرساخت نیز نقش مهمی در امنیت و مدیریت برنامه دارد. انتخاب بستر مناسب برای اجرای مدل های Generative AI به نیازهای پروژه و معماری سیستم بستگی دارد. توسعه دهندگان باید با روش های مختلف استقرار آشنا باشند تا بتوانند مدل ها را در محیط های ابری به شکل مناسبی اجرا و مدیریت کنند.
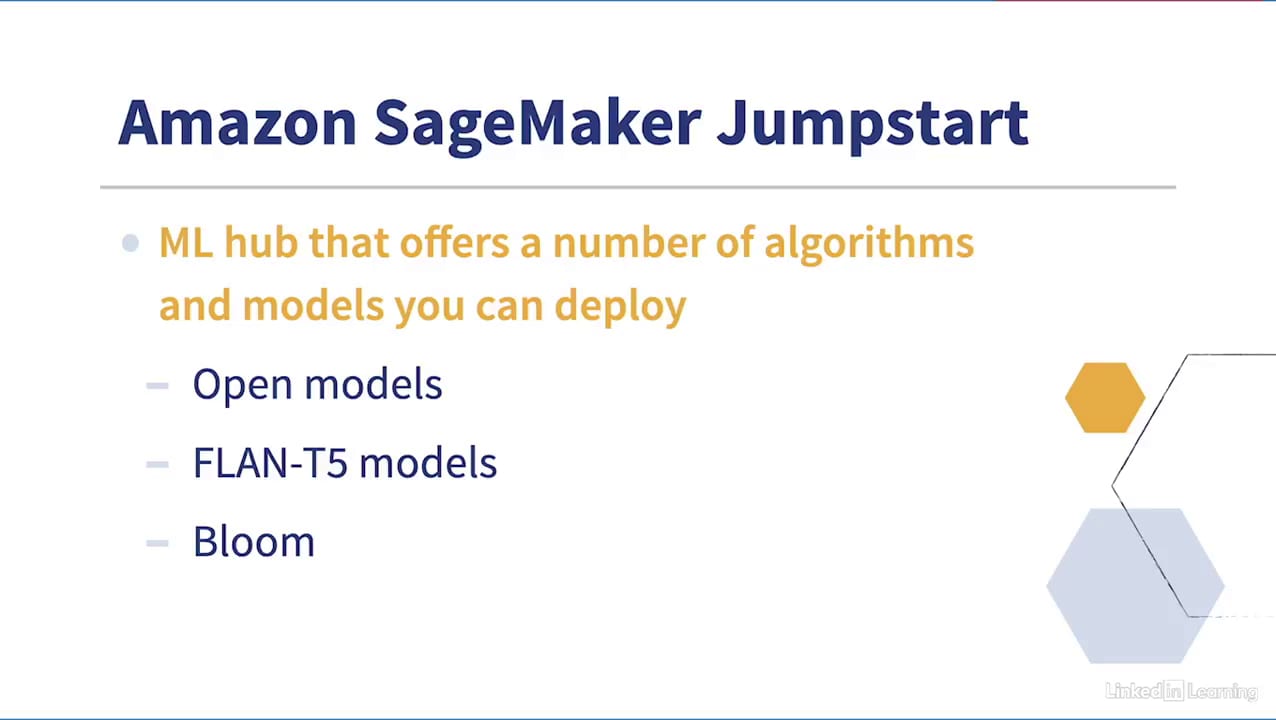
در این دوره نحوه استقرار مدل های Generative AI با استفاده از SageMaker JumpStart و Amazon EKS بررسی می شود. این دو سرویس از امکانات AWS برای اجرای مدل ها در محیط های ابری هستند. آشنایی با این روش ها به شما کمک می کند گزینه های مختلف استقرار را بشناسید و ارتباط میان مدل هوش مصنوعی و زیرساخت اجرایی آن را بهتر درک کنید.
امنیت، Compliance و Governance در Amazon Bedrock
مدیریت امنیت در محیط های ابری تنها به تنظیمات اولیه محدود نمی شود. کنترل دسترسی کاربران و سرویس ها، ثبت رویدادها، بررسی فعالیت ها و رعایت الزامات Compliance از بخش های مهم مدیریت یک زیرساخت امن هستند. در معماری مبتنی بر Amazon Bedrock، شناخت سازوکارهای امنیتی AWS به شما کمک می کند دسترسی ها و منابع را با دقت بیشتری مدیریت کنید.
در این بخش با IAM، سازوکارهای Auditing و Logging و روش های پیاده سازی Compliance آشنا می شوید. همچنین مباحثی مانند Infrastructure Security، جلوگیری از Cross-Service Confused Deputy، بررسی تنظیمات و آسیب پذیری های Amazon Bedrock و کنترل های امنیتی قابل پیکربندی مطرح می شوند. در ادامه نیز نحوه نظارت بر Amazon Bedrock و مدیریت Quotas را بررسی می کنید تا با جنبه های عملیاتی و مدیریتی امنیت این سرویس آشنا شوید.
سرفصل مطالب آموزش ویدئویی امن سازی هوش مصنوعی مولد با Amazon Bedrock
فصل اول: مقدمه
- ملاحظات امنیتی در هوش مصنوعی مولد
فصل دوم: آشنایی با هوش مصنوعی مولد
- اهمیت امنیت در توسعه هوش مصنوعی مولد
- رسیدگی به چالشهای اخلاقی در توسعه هوش مصنوعی مولد
- بهترین شیوههای اخلاقی در هوش مصنوعی مولد
- آشنایی با مدلها و تکنیکهای هوش مصنوعی مولد
- مروری بر سرویسهای AWS مورد استفاده در توسعه هوش مصنوعی مولد
فصل سوم: ایمنسازی مدلهای هوش مصنوعی مولد با استفاده از Amazon Bedrock
- مقدمهای بر Amazon Bedrock
- قابلیتها و گردش کار Amazon Bedrock
- مدلهای پایه (Foundation Models یا FMs) پشتیبانیشده توسط Amazon Bedrock
- پایگاه دانش (Knowledge Base) در Amazon Bedrock
- عاملها (Agents) در Amazon Bedrock
- مجموعهدادهها و تعبیههای برداری (Vector Embeddings)
- الگوهای معماری با Bedrock
- مروری بر داشبورد Amazon Bedrock (دمو)
- یکپارچهسازی FMs با کد برنامه با استفاده از Amazon Bedrock (دمو)
فصل چهارم: امنیت شبکه در برنامههای هوش مصنوعی مولد
- اتصال کلاینت به Bedrock
- Guardrails در Amazon Bedrock
فصل پنجم: امنیت مدلهای هوش مصنوعی مولد
- حریم خصوصی و بومیسازی دادهها
- امنیت دادهها در حال انتقال (Data in Transit)
- امنیت دادهها در حالت ذخیرهشده (Data at Rest)
فصل ششم: امنیت در مدلهای هوش مصنوعی مولد
- استفاده و سوءاستفاده از مدلهای هوش مصنوعی مولد
- تعیین محدوده امنیتی هوش مصنوعی مولد (GenAI Security Scoping)
فصل هفتم: ایمنسازی جریان دادهها
- مقایسه معماری تکمستاجری (Single-Tenancy) و چندمستاجری (Multi-Tenancy)
- استنتاج در معماری چندمستاجری (Multi-Tenancy Inference)
- استنتاج در معماری تکمستاجری (Single-Tenancy Inference)
- Fine-Tuning مدل
فصل هشتم: استقرار امن مدلهای هوش مصنوعی مولد
- استقرار مدلهای GenAI با SageMaker JumpStart
- استقرار مدلهای GenAI روی Amazon EKS
فصل نهم: انطباق و حاکمیت در هوش مصنوعی مولد مبتنی بر Amazon Bedrock
- IAM
- پیادهسازی سازوکارهای ممیزی (Auditing)، ثبت رویدادها (Logging) و انطباق (Compliance)
- امنیت زیرساخت
- جلوگیری از حمله Cross-Service Confused Deputy
- بررسی پیکربندی و آسیبپذیریها در Amazon Bedrock
- کنترلهای امنیتی قابل پیکربندی
فصل دهم: روندهای نوظهور در امنیت هوش مصنوعی مولد با Amazon Bedrock
- نظارت بر Amazon Bedrock
- سهمیهها (Quotas) در Amazon Bedrock
فصل یازدهم: جمع بندی
- یادگیری بیشتر درباره هوش مصنوعی مولد در AWS
محصولات مرتبط