پرووید
آموزش مدیریت شبکه های مجازی Virtual Network در Azure
آموزش مدیریت شبکه های مجازی Virtual Network در Azure یکی دیگر از آموزش های گروه آموزشی پرووید می باشد که در این قسمت آن را به شما معرفی می کنیم. این بسته ی آموزشی نیز یکی از دوره های آموزشی دیگر که در حوزه ی فارسی سازی آموزش های انگلیسی تنظیم شده است می باشد. عنوان این بسته ی آموزشی پیکربندی و مدیریت شبکه های مجازی (Virtual Network) در Azure است که با نام اصلی Azure Administration Configure and Manage Virtual Networks از شرکت Lynda منتشر شده است.
شبکه مجازی (Virtual Network) در Azure چیست؟
شبکه های مجازی و یا Virtual Network ها به بیان ساده به آنها VNet نیز میگوییم، یکی از اجزای تشکیل دهنده بسیار مهم در شبکههای خصوصی پیاده سازی شده با Azure به حساب میآیند. Azure Virtual Network ها اجازه میدهند تا بسیاری از Resource های مربوط به Azure از قبیل Azure Virtual Machine ها و یا همان VNet ها به طوری کاملا ایمن با یکدیگر و با اینترنت و با شبکه های On-premise ارتباط برقرار کنند.
در واقع VNet ها در Azure شبیه به شبکه های سنتی هستند که شما در دیتا سنتر های خودتان استفاده میکنید. علاوه بر این موضوع، مزیت های دیگری که در زیرساخت Azure وجود دارند نیز در VNet ها لحاظ گردیده اند. برخی از این موارد شامل قابلیتهای Scalability و Availability و Isolation می باشد.
مهم ترین مفاهیم مربوط به شبکههای مجازی و یا Virtual Network در Azure
- فضای آدرس دهی و یا Address Space: در زمان ایجاد کردن یک VNet شما می بایست که یک فضای آدرسدهی خصوصی و سفارشی که تحت عنوان Private IP Address Space شناخته میشود را با استفاده از آدرس های عمومی و خصوصی بر اساس RFC 1918 ایجاد کنید. پس از انجام این کار Azure به Resource هایی که در یک Virtual Network تعریف می کنید IP Address های خصوصی را از آن فضای آدرسدهی مشخص شده لحاظ میکند. برای مثال اگر که شما یک Virtual Machine را در یک VNet با فضای آدرس 10.0.0.0/16 قرار بدهید آن VM یک Private IP به شکل 10.0.0.0.4 دریافت کند.
- Subnet: زیر شبکه و یا Subnet ها اجازه میدهند تا شما بتوانید یک Virtual Network را به بیش از چندین زیر شبکه تقسیم کرده و به هر کدام از آنها فضای آدرسدهی منحصر به فرد خود را اختصاص بدهید. پس از انجام این کار به سادگی می توانید Resource های مورد نظر خود را در هر کدام از این Subnet ها قرار بدهید. دقیقاً شبیه شبکه های سنتی، Subnet ها اجازه میدهند تا شما بتوانید فضای آدرسدهی VNet مورد نظر خود را به بخشهای مختلف تقسیم کرده و بر اساس شبکه داخلی سازمان مورد نظرتان از آنها استفاده کنید. این موضوع باعث میشود تا شما بتوانید در اختصاص دادن آدرس ها نیز به شکلی کامل کارآمدتر عمل کنید. علاوه بر این موضوع، به منظور ایجاد امنیت برای Resource های لحاظ شده در هر Subnet میتوانید از Network Security Group ها نیز استفاده کنید. در رابطه با این موضوع در همین بسته آموزشی نیز صحبت خواهیم کرد.
- Region: شبکه های مجازی در یک Region و یا Location تک قرار میگیرند. اما چندین Virtual Network از Region های مختلف می توانند با استفاده از تکنیک Virtual Network Peering با یکدیگر ارتباط برقرار کنند. در رابطه با این موضوع در همین آموزش صحبت خواهیم کرد.
- Subscription: شبکه های مجازی در یک Subscription میگیرند. شما می توانید چندین Virtual Network را در هر کدام از Subscription های خود ایجاد کرده و یا از Azure Region به منظور سازماندهی کردن آنها استفاده کنید. در ادامه برخی از بهترین موضوعات و تکنیک های کار کردن با Virtual Network ها را در Azure بررسی خواهیم کرد.
بررسی بهترین نکات مربوط به کار کردن با Virtual Network ها در Azure
در روند کار کردن با Virtual Network ها در Azure موضوعات و مفاهیمی مطرح شوند که بهتر است از آنها استفاده کنید و در دستور کار قرار بدهید.
- مطمئن بشوید که فضای آدرس دهی انتخاب شده برای هرکدام از Virtual Network ها با دیگر Network های مربوط به سازمان مورد نظرتان همپوشانی ندارند. دقت کنید که VNet Address Space که به آن به اصطلاح CIDR Block نیز میگویند نباید با هیچ کدام از شبکه های دیگر موجود در سازمان همپوشانی داشته باشد.
- Subnet های تعریف شده نباید تمامی Address Space مربوط به یک VNet را پوشش بدهند. در رابطه با این موضوع حتماً باید از ابتدای کار به طور جدی فکر کرده و بخشی از Address Space را برای کاربردهایی که در آینده با آنها روبرو خواهید شد لحاظ کنید.
- توصیه میشود که به طور کلی تعداد یک VNet های شما کمتر اما سایز آنها بزرگتر باشند. اگر که سعی کنید یک VNet های کوچک تر و با تعداد بیشتری در سیستم ایجاد کنید سربار مدیریت کردن هر کدام از آنها بسیار زیاد خواهد بود
- با استفاده از Network Security Group و یا به طور کوتاه NSG اقدام به ایمن کردن یک VNet ها کنید و علاوه بر این موضوع Subnet های موجود در هر کدام را نیز از لحاظ امنیتی تقویت نماید. ضمناً توصیه می کنیم که از آموزش مدیریت Subscription ها و Resource ها در Azure نیز دیدن فرمایید.
پیکربندی IP Address، Route Table و Network Security Group در Azure
مدیریت شبکه در Azure نیازمند شناخت نحوه تخصیص آدرسها و مسیریابی ترافیک میان منابع است. این آموزش ایجاد و پیکربندی `Virtual Network` را بررسی میکند و سپس به `IP Addressing`، آدرسهای خصوصی و تنظیم `Route Table` میپردازد. با دنبال کردن مثالهای مبتنی بر PowerShell میتوانید مراحل پیکربندی شبکه را از طریق خط فرمان نیز انجام دهید و ارتباط میان تنظیمات آدرسدهی و مسیرهای شبکه را بهتر بفهمید. این دانش هنگام آمادهسازی زیرساخت برای ماشینهای مجازی و دیگر منابع Azure کمک میکند مسیر ترافیک را آگاهانهتر بررسی کنید.
در کنار مسیریابی، آشنایی با `Network Security Group` یا `NSG` برای درک کنترل ترافیک شبکه اهمیت دارد. NSGها با استفاده از قواعد امنیتی، ترافیک ورودی و خروجی منابع مرتبط را محدود یا مجاز میکنند؛ بنابراین پیکربندی آنها باید با نیازهای ارتباطی سرویسها هماهنگ باشد. این آموزش با قرار دادن تنظیمات شبکه و بررسی NSG در یک مسیر یادگیری، به مدیران تازهکار Azure کمک میکند رابطه میان اتصالپذیری و محدودیتهای امنیتی را بهتر تشخیص دهند. همچنین کار با PowerShell فرصت میدهد مراحل تنظیم شبکه را بهصورت دستوری تمرین کنید، نه اینکه صرفاً با گزینههای موجود در Portal آشنا شوید.
اتصال شبکههای Azure با VNet Peering و Azure DNS
در زیرساختهایی که چند Virtual Network دارند، ممکن است لازم باشد منابع شبکههای مختلف با یکدیگر ارتباط برقرار کنند. این آموزش ایجاد و پیکربندی `VNet Peering` را از طریق Azure Portal بررسی میکند و سپس به ساخت `VNet Gateway` میپردازد. شناخت این امکانات به شما کمک میکند گزینههای اتصال میان شبکهها را بر اساس توپولوژی موردنیاز بررسی کنید. برای مثال، زمانی که منابع در شبکههای جداگانه قرار دارند، باید مشخص باشد ارتباط میان آنها چگونه برقرار میشود و چه تنظیماتی برای دستیابی به مسیر مورد انتظار لازم است. این موضوع برای طراحی و مدیریت شبکههای چندبخشی در Azure اهمیت دارد.
حل نام نیز بخش مهمی از ارتباط میان سرویسهاست؛ به همین دلیل، آموزش به `Azure DNS` و پیکربندی آن با PowerShell میپردازد. DNS به تبدیل نامهای دامنه به اطلاعات آدرسدهی کمک میکند و تنظیم درست آن باعث میشود منابع با استفاده از نامهای مناسب قابلشناسایی باشند. تمرین ایجاد و پیکربندی DNS در کنار VNet Peering و Gateway، ارتباط میان لایه اتصال شبکه و نامگذاری منابع را روشنتر میکند. این مباحث برای افرادی مفید است که میخواهند علاوه بر ایجاد شبکه، روشهای اتصال شبکهها و مدیریت نامها را نیز در محیط Azure بشناسند و از ابزارهای مدیریتی مختلف برای انجام تنظیمات استفاده کنند.
سرفصل مطالب آموزش ویدئویی مدیریت شبکه های مجازی در Azure
فصل اول: مقدمه دوره آموزشی
- ایجاد کردن و پیکربندی کردن یک شبکه مجازی و یا Virtual Network در Azure
- در این دوره آموزشی باید چه چیزهایی را از قبل بدانیم
فصل دوم: پیاده سازی کردن و مدیریت کردن شبکه های مجازی
- بررسی کلیه شبکه های مجازی در Azure
- ایجاد کردن یک شبکه مجازی با استفاده از Portal
- ایجاد کردن یک شبکه مجازی با استفاده از PowerShell
- ایجاد کردن یک Network Interface
- بررسی IP Addressing در Azure
- پیکربندی کردن Virtual Machine ها و IP Address های آنها با استفاده از Portal
- ایجاد کردن یک IP Address خصوصی با استفاده از PowerShell
- ایجاد کردن یک IP Address عمومی
- بررسی کردن Route Table در Azure
- ایجاد کردن و پیکربندی کردن یک Network route با استفاده از Portal
- ایجاد کردن و پیکربندی کردن یک Network route با استفاده از PowerShell
فصل سوم: ایجاد کردن Connectivity و یا اتصال بین شبکه های مجازی
- بررسی کردن اتصال شبکههای مجازی
- ایجاد کردن و پیکربندی کردن VNet Peering در Portal
- ایجاد کردن و پیکربندی کردن VNet Peering با استفاده از PowerShell
- ایجاد کردن یک VNet Gateway
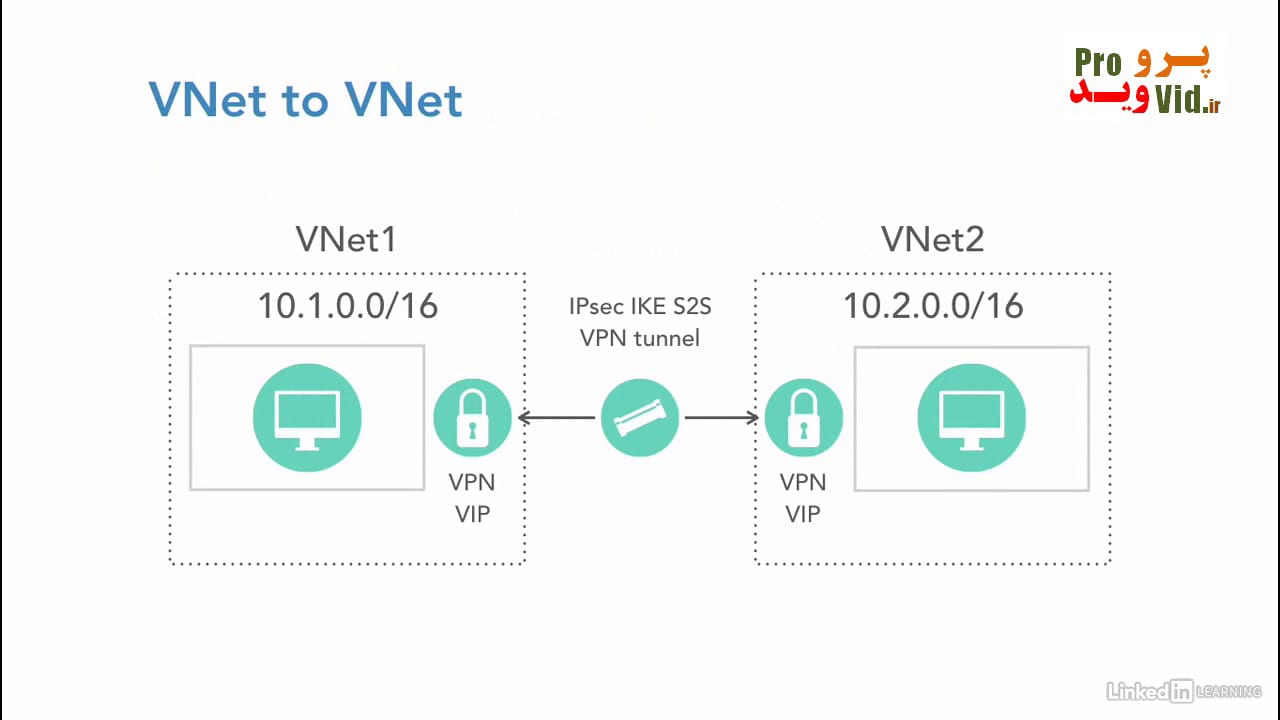
- پیکر بندی کردن اتصالات VNet to VNet
فصل چهارم: پیکربندی کردن Name Resolution
- بررسی کردن Azure DNS
- ایجاد کردن و پیکربندی Azure DNS
- ایجاد کرده و پیکربندی کردن Azure DNS با استفاده از PowerShell
- فصل پنجم: ایجاد کرده و پیکربندی کردن یک Network Security Group
- بررسی کردن کلی Network Security Group و یا NSG
- ایجاد کردن یک قانون یک Rule در NSG
- ایجاد کردن و مرتبط کردن یک NSG
- ایجاد کردن و پیکربندی کردن یک NSG با استفاده از PowerShell
- بررسی کردن Security Rule های موثر
فصل ششم: جمع بندی
- قدم های بعدی
محصولات مرتبط