پرووید
آموزش مدیریت اکتیو دایرکتوری در پاورشل PowerShell
آموزش مدیریت اکتیو دایرکتوری در پاورشل PowerShell یکی دیگر از آموزش های گروه آموزشی پرووید می باشد که در این قسمت آن را به شما معرفی می کنیم. این بسته ی آموزشی نیز یکی از دوره های آموزشی دیگر که در حوزه ی فارسی سازی آموزش های انگلیسی تنظیم شده است می باشد. عنوان این بسته ی آموزشی مدیریت کردن Object های Active Directory با PowerShell است که با نام اصلی Administering Active Directory Objects with PowerShell از شرکت Pluralsight منتشر شده است.
PowerShell چیست؟
PowerShell یک ابزار بسیار ضروری برای متخصصین شبکه و IT و مدیران سیستم می باشد. PowerShell از دو بخش Windows PowerShell و PowerShell Core تشکیل شده است و در واقع یک فریم ورک است. این فریم ورک از یک Command-Line و زبان Scripting تشکیل شده است که بر روی دات نت فریم ورک سوار است. از آنجایی که PowerShell دسترسی کامل به COM و WMI را به مدیران سیستم می دهد، مدیران می توانند به سادگی وظایف خود را در سیستم های محلی و غیرمحلی انجام دهند.
علاوه بر این، مدیران می توانند عمیان مدیریتی WS و CIM در لینکوس را نیز انجام دهند. در ابتدای کار، PowerShell یک کامپوننت ویندوز بوده است اما در آگوست سال 2016 مایکروسافت PowerShell را به صورت متن باز معرفی کرد.
اکتیو دایرکتوری (Active Directory) چیست؟
اکتیو دایرکتوری که به صورت کوتاه به آن AD نیز می گویند یک سرویس نرم افزاری مایکروسافتی است که بر روی Windows Server اجرا می شود. با استفاده از اکتیو دایرکتوری، امکان مدیریت کردن مجوزها و یا permission ها و کنترل دسترسی به شبکه در اختیار مدیران سیستم و یا administrator ها قرار می گیرد. سرویس اکتیو دایرکتوری داده های خود را در آبجکت های مختلف ذخیره سازی می کند. یک آبجکت یک عنصر داده ای تک می باشد. یک آبجکت می تواند نقش یک user و یا group و یا یک اپلیکیشن و یا حتی یک دستگاه فیزیکی از قبیل پرینتر را ایفا کند. آبجکت ها اغلب در قالب resource ها شبیه به پرینتر ها و یا کامپیوترها و یا security principal ها مانند user ها و یا group ها تعریف می شوند.
سرویس اکتیو دایرکتوری آبجکت ها را براساس نام و ویژگی های آنها دسته بندی می کند. برای مثال نام یک user می تواند شامل نام شخص مورد نظر و اطلاعات دیگری از قبیل گذرواژه ها و یا کلید های secure shell باشد. یکی از سرویس های اصلی موجود در اکتیو دایرکتوری Domain Services یا به صورت کوتاه AD-DS نام دارد. وظیفه این سرویس، مدیریت کردن تعامل کاربر با domain می باشد. یکی از وظایف اصلی AD-DS کنترل کردن دسترسی کاربران در زمان sign in کردن به درون یک دستگاه و یا تلاش به متصل شدن به یک سرور با استفاده از شبکه است. در چنین شرایطی AD-DS کنترل می کند که کدام کاربرها دسترسی به کدام resource ها را دارند. به عنوان مثال مدیر سیستم و یا administrator اغلب سطح دسترسی متفاوتی نسبت به یک کاربر نهایی و یک user را دارد.
مدیریت چرخه عمر حسابهای کاربری با فرمانهای Active Directory
آموزش Administering Active Directory Objects with PowerShell مدیریت User Account ها را از مرحله پیدا کردن Object ها آغاز میکند و سپس به ایجاد حسابهای جدید با `New-ADUser` میرسد. در محیطهایی که تعداد کاربران زیاد است، اجرای عملیات تکراری از طریق فرمانها میتواند مدیریت حسابها را ساختاریافتهتر کند. سرفصلها فعالسازی، غیرفعالسازی و بازکردن قفل حسابها را نیز پوشش میدهند و به مدیریت گذرواژهها میپردازند. این عملیات در سناریوهای مدیریتی متفاوت کاربرد دارند؛ از تغییر وضعیت حساب تا رسیدگی به حسابی که پس از چند تلاش ناموفق قفل شده است.
یافتن Object ها و بازیابی Property های بیشتر، پیشنیاز اجرای بسیاری از این عملیات است؛ زیرا مدیر باید بتواند حساب موردنظر را با ویژگیها و محل مناسب شناسایی کند. آموزش همچنین هدف قرار دادن بخشهای خاصی از Active Directory را بررسی میکند تا جستوجوها به محدوده مرتبط محدود شوند. با یادگیری این جریان، میتوانید رابطه میان جستوجو، شناسایی حساب و تغییر وضعیت آن را بهتر درک کنید. این آموزش بر مدیریت عملی Object ها از طریق PowerShell تمرکز دارد و برای مدیرانی مناسب است که میخواهند کارهای مربوط به حسابهای کاربری را با فرمانهای مشخص و قابلتکرار انجام دهند.
سازماندهی Computer Account، Group و Organizational Unit
مدیریت Active Directory به حسابهای کاربران محدود نیست و این آموزش ایجاد و جستوجوی Computer Account ها، تنظیم Property های آنها و مدیریت Group ها را نیز پوشش میدهد. Computer Account ها برای نمایش و مدیریت هویت کامپیوترها در دایرکتوری کاربرد دارند، در حالی که Group ها امکان سازماندهی مجموعهای از کاربران یا حسابها را فراهم میکنند. درسهای مربوط به ایجاد و بازیابی Group، مدیریت Group Membership و حذف Group ها، عملیات اصلی مرتبط با این اشیا را کنار هم قرار میدهند. این مباحث برای محیطهایی اهمیت دارند که تعداد زیادی کاربر و دستگاه باید به شکل منظم مدیریت شوند.
در بخش Organizational Unit، ایجاد تغییرات و حذف واحدهای سازمانی و همچنین تغییر ساختار آنها بررسی میشود. Organizational Unit ها برای سازماندهی Object ها در ساختار دایرکتوری استفاده میشوند و میتوانند به مدیریت بهتر محیط کمک کنند. آموزش در کنار این عملیات، به بهینهسازی Performance هنگام Query گرفتن از Active Directory نیز میپردازد. انتخاب محدوده جستوجوی مناسب و توجه به ویژگیهای موردنیاز، در Query های بزرگ اهمیت دارد؛ زیرا بازیابی دادههای غیرضروری میتواند هزینه پردازش را افزایش دهد. این مجموعه درسها، مدیریت کاربران، کامپیوترها، گروهها و ساختار سازمانی را در یک مسیر عملی PowerShell به هم مرتبط میکند.
سرفصل مطالب آموزش ویدئویی مدیریت اکتیو دایرکتوری با PowerShell
فصل اول: مقدمه- مقدمه
- در این بسته آموزشی چه چیزی را فرا خواهید گرفت؟
- به روش معمولی ایجاد کردن تعداد زیادی User چقدر طول خواهد کشید؟
- پیدا کردن Object ها در اکتیو دایرکتوری
- فیلتر کردن Object های مختلف با استفاده از پارامتر Filter
- بازیابی Property های بیشتر
- هدف قرار دادن دیگر Domain ها
- هدف قرار دادن مکان های خاص در اکتیو دایرکتوری
- استفاده از پارامتر LDAPFilter در Query های قدیمی تر
- ایجاد کردن User Account ها با استفاده از NewADUser
- تغییر دادن Property های User با استفاده از SetADUser
- فعال کردن، غیر فعال کردن و قفل گشایی از User Account ها و مدیریت گذرواژه ها
- مدیریت کردن User Account های Stale
- ایجاد کردن و پیدا کردن Computer Account ها
- فعال کردن، غیرفعال کردن و انتقال دادن Computer Account ها
- تنظیم کردن Property های Computer Account ها
- مدیریت کردن Secure Channel
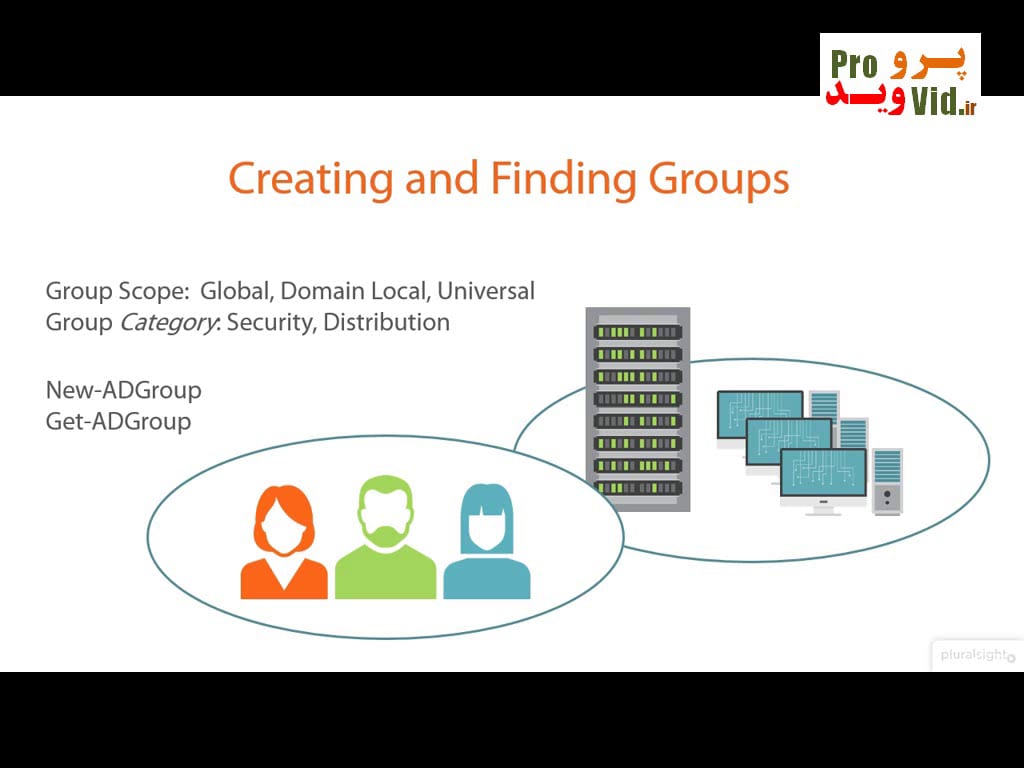
- ایجاد کردن و بازیابی Group ها
- تنظیم کردن Property های Group ها
- مدیریت کردن Group Membership و حذف کردن Group ها
- ایجاد کردن و بازیابی کردن Organizational Unit ها
- ویرایش کردن Customer ها و حذف نمودن Organizational Unit ها
- مدیریت کردن Organizational Unit Content ها
- تغییر دادن ساختار Organizational Unit ها
- مقدمه ای بر بهینه سازی Query ها
- بهینه کردن Returned Object ها
- بررسی کردن Query Impact
- بهینه سازی کردن Property های Returned Object ها
- جمع بندی